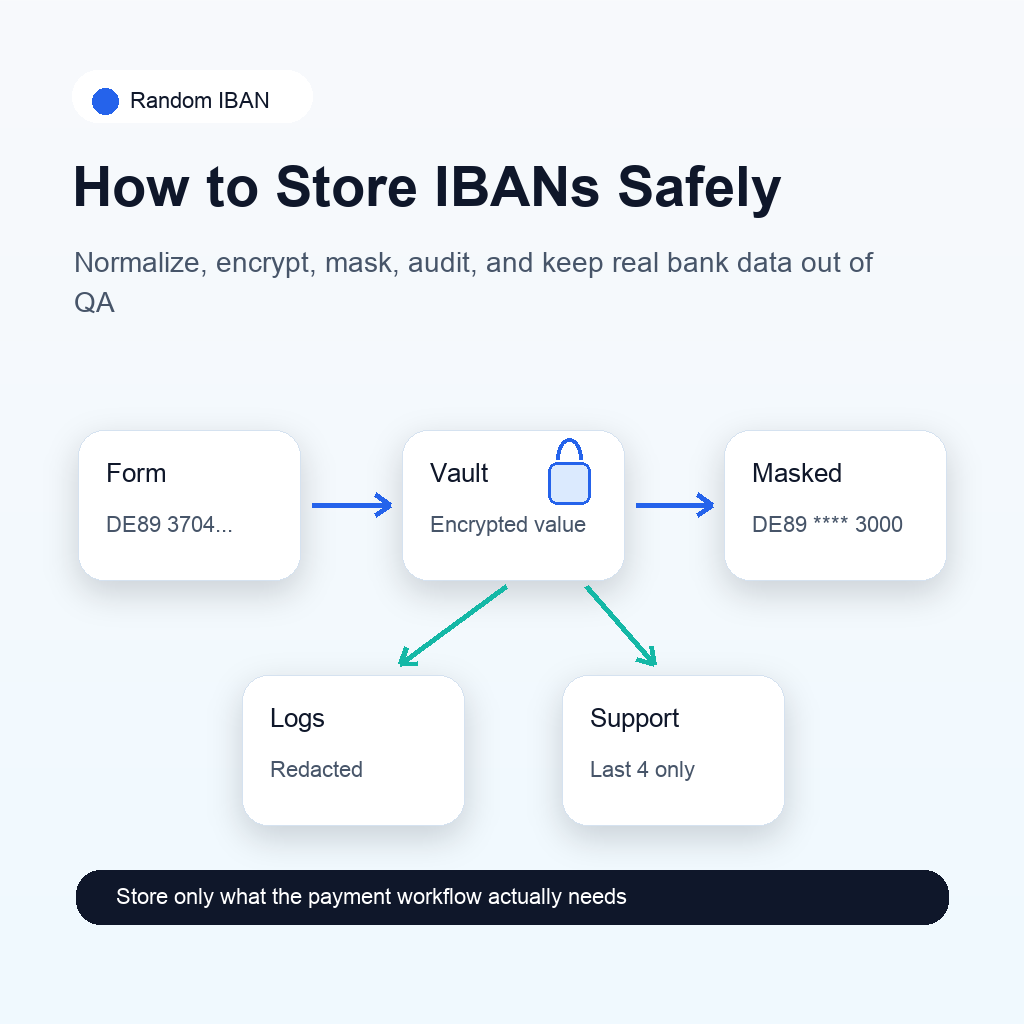
Os IBANs não são palavras-passe, mas continuam a ser dados de pagamento sensíveis. Um IBAN real pode identificar uma conta bancária, associá-la a uma pessoa ou empresa e aparecer em pagamentos, faturas, autorizações de débito direto, pedidos de suporte, exportações e registos de auditoria.
Armazenar IBANs com segurança é um problema de engenharia. O objetivo é recolher o valor apenas quando o produto precisa dele, normalizá-lo uma vez, validá-lo no servidor, guardar a representação mínima necessária e manter o valor original fora dos registos, das análises e dos ambientes inferiores.
Trata os IBANs como dados financeiros sensíveis
Na maioria dos produtos de pagamentos, um IBAN deve ser tratado como dado financeiro pessoal quando pertence a um indivíduo e como dado bancário empresarial confidencial quando pertence a uma empresa.
Um IBAN isolado normalmente não autoriza um pagamento. Não prova a titularidade da conta nem substitui uma autorização, um fluxo de verificação, uma validação do prestador de pagamentos ou uma análise de fraude. Ainda assim, pode revelar relações bancárias e criar risco operacional se for divulgado.
Uma regra interna prática é:
- Mostra o IBAN completo apenas quando o utilizador o introduz, confirma ou corrige.
- Mostra um IBAN mascarado em todos os outros locais.
- Guarda o IBAN completo apenas se for necessário para executar pagamentos no futuro.
- Nunca uses IBANs reais em desenvolvimento, demonstrações, capturas de ecrã ou eventos de análise.
Começa pela minimização de dados
Antes de desenhar o armazenamento, decide se precisas de guardar o IBAN.
Pode não ser necessário conservá-lo quando é usado apenas numa validação única, num orçamento ou numa etapa temporária de configuração. Nesse caso, valida a entrada, envia-a para o prestador de pagamentos se necessário e elimina-a quando o fluxo terminar.
Provavelmente precisas de armazenamento se o produto suportar pagamentos recorrentes, cobranças por débito direto, contas de vendedores de marketplace, salários, pagamentos a fornecedores, faturação de subscrições ou fluxos de suporte que tenham de identificar uma conta guardada.
Quando o armazenamento é necessário, separa os campos por finalidade:
| Campo | Finalidade |
|---|---|
iban_ciphertext |
IBAN completo encriptado para executar pagamentos |
iban_country |
Encaminhamento, filtragem e verificações de conformidade |
iban_last4 |
Apresentação segura e pesquisa pelo suporte |
iban_fingerprint |
Deteção de duplicados sem expor o IBAN |
verification_status |
Regista verificações de titularidade ou do prestador |
created_at e updated_at |
Controlos de auditoria e retenção |
Evita guardar cadeias formatadas para apresentação como valor principal. Guarda uma versão canónica e formata-a apenas ao apresentá-la.
Normaliza antes de armazenar
Os IBANs são frequentemente introduzidos com espaços, letras minúsculas ou agrupamentos inconsistentes copiados de aplicações bancárias. O sistema deve normalizar o valor antes da validação e do armazenamento.
Um fluxo prático de normalização é:
- Remove espaços no início e no fim.
- Remove os espaços internos.
- Converte as letras para maiúsculas.
- Rejeita caracteres não suportados.
- Valida o código do país, o comprimento e o checksum.
- Guarda o valor canónico apenas depois da validação no servidor.
Por exemplo, de89 3704 0044 0532 0130 00 deve tornar-se DE89370400440532013000.
Mantém a formatação de apresentação separada. A interface pode mostrar grupos legíveis, mas os prestadores seguintes costumam esperar o formato canónico compacto.
Encripta o IBAN completo
Se armazenas IBANs completos, usa encriptação ao nível do campo em vez de depender apenas da encriptação do disco da base de dados. A encriptação do disco ajuda em alguns cenários de infraestrutura, mas não protege contra muitas vias de acesso da aplicação, cópias de segurança, análises ou bases de dados.
Um desenho mais seguro encripta o IBAN antes de o escrever na base de dados e desencripta-o apenas no fluxo de execução do pagamento ou num processo operacional rigorosamente controlado.
Pontos essenciais:
- Usa um serviço gerido de chaves quando estiver disponível.
- Roda as chaves através de um processo de migração planeado.
- Restringe as permissões de desencriptação aos serviços que realmente precisam delas.
- Mantém a desencriptação fora dos painéis de administração gerais.
- Regista cada visualização ou exportação privilegiada de dados bancários completos.
Se engenheiros, analistas e suporte podem consultar IBANs completos sem controlo, a encriptação não é suficiente.
Usa impressões digitais para pesquisa
Muitos sistemas precisam de detetar se o mesmo IBAN já foi adicionado. Não resolvas isto armazenando um hash simples do IBAN.
Os IBANs seguem formatos nacionais conhecidos e parte do valor é estruturada. Um HMAC com chave é mais adequado para deteção de duplicados, porque impede pesquisas pré-computadas simples se a base de dados for exposta.
Guarda uma impressão como:
HMAC-SHA256(secret_key, canonical_iban)
Usa a impressão para verificar igualdade, impedir duplicados e fazer correspondências internas. Mantém a chave HMAC separada da base de dados e roda-a com cuidado, porque alterá-la muda todas as impressões.
Mascara os IBANs de forma consistente
O mascaramento deve ser uma utilidade partilhada, não lógica de strings repetida de forma independente pelo código.
Um padrão comum mostra o código do país e os quatro últimos caracteres:
DE89 **** **** **** **3000
Outro padrão mais reservado é:
DE****************3000
Escolhe um padrão e usa-o em todo o lado: painéis de clientes, faturas, vistas de administração, registos, modelos de email, exportações e ferramentas de suporte.
Não reveles dígitos intermédios adicionais por parecerem inofensivos. A divulgação parcial acumula-se quando a mesma conta aparece em vários sistemas.
Mantém os IBANs fora dos registos e da análise
A fuga através de registos é uma das formas mais comuns de os dados de pagamento saírem do limite previsto. IBANs podem aparecer no corpo de pedidos, erros de validação, cargas do prestador, rastreios de webhooks, argumentos de tarefas em segundo plano, índices de pesquisa e propriedades de análise.
Integra a redação na camada da plataforma:
- Redige campos chamados
iban,account_number,bank_accounte equivalentes específicos do prestador. - Redige antes de os registos saírem do processo da aplicação.
- Redige os dados de validações falhadas com o mesmo cuidado que os dados de validações bem-sucedidas.
- Desativa o registo completo de pedidos nas rotas de pagamento.
- Verifica se as ferramentas de monitorização de erros capturam variáveis locais e breadcrumbs.
Um teste útil é enviar um IBAN falso conhecido para staging e procurar o valor completo em registos, rastreios, eventos de análise e ferramentas de suporte. O IBAN completo não deve aparecer fora do armazenamento encriptado e do pedido necessário ao prestador.
Separa validação de titularidade
Um IBAN válido não é o mesmo que uma conta bancária pertencente ao utilizador.
A validação do IBAN confirma que o formato e o checksum são plausíveis. Não confirma que a conta existe, aceita o tipo de pagamento, pertence ao utilizador ou é segura para pagamentos.
Dependendo do risco do produto, a titularidade pode exigir um ou mais destes controlos:
- Verificação da conta pelo prestador de pagamentos.
- Verificação através de open banking.
- Confirmação por microdepósito.
- Confirmação da autorização de débito direto.
- Correspondência do nome, quando suportada.
- Análise financeira manual para pagamentos de elevado valor.
Guarda este estado separadamente. Não uses iban_valid para significar simultaneamente conta verificada, apta para pagamento e aprovada.
Desenha fluxos de suporte seguros
As equipas de suporte precisam frequentemente de identificar uma conta bancária sem ver o IBAN completo. Dá-lhes ferramentas que funcionem com dados mascarados.
Bons fluxos permitem pesquisar por cliente, referência do pagamento, país, últimos quatro caracteres e estado de verificação. A revelação do IBAN completo deve ser rara, autorizada, limitada no tempo e auditada.
Um fluxo prático de revelação inclui:
- Um motivo de acesso identificado.
- Permissão para casos sensíveis.
- Mascaramento automático depois de um curto período.
- Registos de quem viu o valor e quando.
- Alertas para acessos em massa ou padrões de consulta invulgares.
Assim, o suporte continua eficaz sem transformar cada ecrã administrativo num risco de exposição de dados.
Usa IBANs gerados em desenvolvimento e QA
Os ambientes de desenvolvimento e staging não devem conter IBANs de clientes reais. Cópias da base de dados de produção são arriscadas porque os dados de pagamento tendem a espalhar-se por cópias de segurança, ferramentas de pesquisa, computadores locais, capturas de ecrã e sessões de depuração.
Usa IBANs de teste gerados. Um IBAN de teste com formato válido é suficiente para validação de formulários, testes de interface, testes unitários, exportações CSV, simulações de webhooks e a maioria dos fluxos sandbox dos prestadores.
A Random IBAN pode gerar IBANs específicos por país que passam a validação de checksum padrão, sendo útil para:
- Testar formulários de pagamento.
- Contas de demonstração.
- Scripts de QA.
- Dados de seed.
- Capturas para documentação.
- Testes de regressão de mascaramento e redação.
Torna os dados de teste óbvios. Usa nomes de clientes fictícios, contas de prestadores sandbox e metadados não produtivos para que ninguém confunda um IBAN gerado com uma conta real.
Define regras de retenção
As equipas de pagamentos guardam muitas vezes os dados bancários mais tempo do que o necessário porque ninguém é responsável pela eliminação. Define as regras de retenção quando a funcionalidade for criada.
Considera eliminar ou arquivar o IBAN completo quando:
- O utilizador remove a conta bancária.
- A conta de um vendedor, fornecedor ou funcionário é encerrada.
- Uma autorização expira.
- A empresa já não precisa de fazer pagamentos.
- Passou o período de retenção legal.
- O utilizador pede o apagamento e não existe uma obrigação superior aplicável.
A retenção é mais fácil quando os campos de apresentação, impressões digitais, registos de auditoria e valores brutos encriptados estão separados. Pode ser possível manter um histórico de pagamentos mascarado e eliminar o IBAN completo necessário para transações futuras.
Checklist de engenharia
Antes de lançar uma funcionalidade de recolha ou armazenamento de IBANs, confirma que:
- O produto tem uma razão clara para guardar o IBAN completo.
- A entrada é normalizada antes da validação.
- A validação corre no servidor, não apenas no navegador.
- O IBAN canónico é encriptado ao nível do campo.
- A apresentação mascarada usa uma utilidade partilhada.
- Registos, rastreios, análises e relatórios de erros redigem os campos IBAN.
- A deteção de duplicados usa uma impressão com chave.
- O acesso ao IBAN completo tem permissões e auditoria.
- Desenvolvimento e staging usam IBANs de teste gerados.
- As regras de retenção e eliminação estão documentadas.
Para detalhes de validação, consulta Como validar um número IBAN. Para dados de QA seguros, consulta Dados IBAN sintéticos para QA fintech.
Um sistema IBAN bem desenhado aceita o formato correto, limita quem pode ver os dados bancários, mantém contas reais fora de ambientes não produtivos e dá às operações de pagamentos informação suficiente sem expor mais do que o necessário.